

Nhân viên văn phòng thường dùng AI công cộng để viết nháp, tóm tắt tài liệu hay xử lý việc lặp lại cho nhanh, nhưng chính thói quen đó có thể tạo ra lỗ hổng nếu dữ liệu nội bộ bị đưa lên công cụ không phù hợp. Bài viết này giúp bạn nhìn rõ rủi ro bảo mật khi nhân viên dùng AI công cộng, hiểu vì sao nó xuất hiện trong công việc hằng ngày, và biết cách tự đánh giá trước khi áp dụng vào quy trình của nhóm. Mục tiêu là giúp bạn làm việc nhanh hơn mà vẫn giữ được mức kiểm soát cần thiết cho doanh nghiệp.
Rủi ro này xuất hiện từ đâu trong công việc hằng ngày?
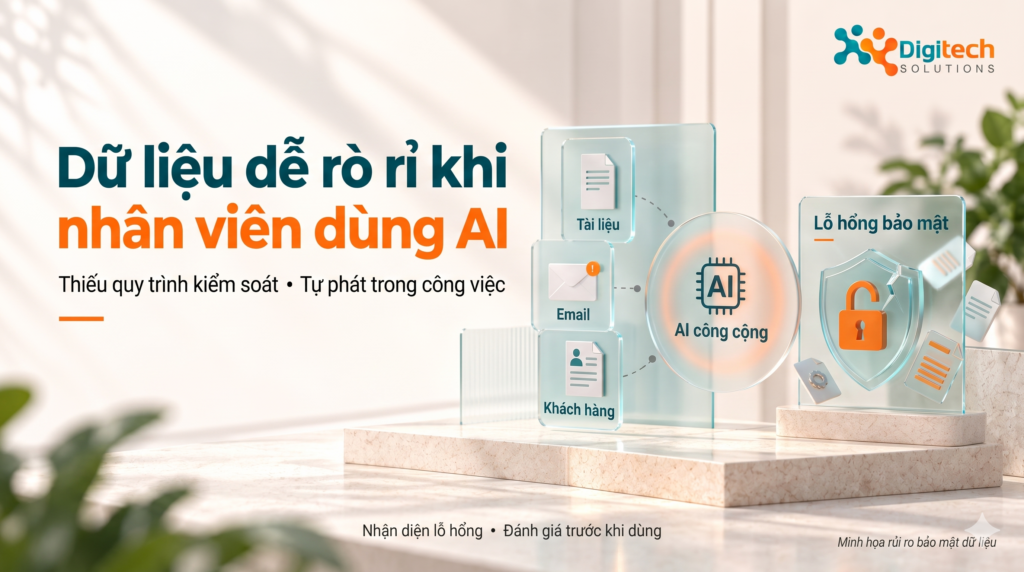
Vấn đề thường không nằm ở việc dùng AI, mà nằm ở cách nhân viên đưa dữ liệu vào công cụ công cộng mà không phân loại trước mức độ nhạy cảm. Khi cần xử lý việc gấp, người dùng dễ sao chép email nội bộ, tài liệu khách hàng, kế hoạch bán hàng hay ghi chú cuộc họp vào một công cụ bên ngoài để lấy bản nháp nhanh hơn.
Trong bối cảnh năng suất làm việc, đây là chỗ dễ phát sinh rủi ro nhất: nhiệm vụ nhỏ nhưng lặp lại nhiều lần trong ngày, nên ai cũng muốn rút ngắn thao tác. Nếu không có nguyên tắc rõ ràng, dữ liệu có thể bị lộ theo nhiều cách khác nhau, từ việc nhập trực tiếp nội dung nhạy cảm cho đến việc vô tình để lộ bối cảnh kinh doanh trong câu hỏi gửi cho AI.
Rủi ro bảo mật khi nhân viên dùng AI công cộng như thế nào?
Rủi ro bảo mật khi nhân viên dùng AI công cộng thường thể hiện qua việc dữ liệu nội bộ bị chia sẻ ra ngoài phạm vi kiểm soát của doanh nghiệp. Điều này có thể xảy ra khi nhân viên nhập thông tin khách hàng, báo cáo nội bộ, nội dung hợp đồng, kế hoạch sản phẩm hoặc dữ liệu vận hành vào công cụ AI mà doanh nghiệp chưa đánh giá phù hợp.
Một tình huống dễ gặp là nhân viên được giao soạn phản hồi cho khách hàng. Để tiết kiệm thời gian, họ dán toàn bộ nội dung trao đổi vào AI công cộng để nhờ viết lại. Nếu trong đó có thông tin định danh, số liệu riêng hoặc bối cảnh nhạy cảm, rủi ro không còn là chuyện cá nhân của người dùng mà có thể ảnh hưởng đến cả nhóm, quản lý và quy trình xử lý thông tin của doanh nghiệp.
Những dấu hiệu cho thấy điểm nghẽn đang tồn tại gồm:
- Nhân viên dùng AI theo thói quen cá nhân, không có hướng dẫn chung.
- Nội dung đầu vào thường là tài liệu thật của doanh nghiệp, không được ẩn danh.
- Không ai kiểm tra lại trước khi bàn giao kết quả cho khách hàng hoặc đồng nghiệp.
- Mỗi người làm một kiểu, khó truy vết ai đã nhập dữ liệu gì vào công cụ nào.
- Nhóm thường chỉ phát hiện vấn đề khi kết quả sai, thiếu nhất quán hoặc gây nhầm lẫn.
Vì sao vấn đề này thường đi kèm áp lực năng suất?
Khi công việc bị chia thành nhiều tác vụ nhỏ, người dùng có xu hướng chọn giải pháp nhanh nhất thay vì giải pháp an toàn nhất. AI công cộng hấp dẫn vì hỗ trợ viết, tóm tắt, gợi ý ý tưởng và tạo bản nháp rất tiện. Nhưng nếu doanh nghiệp chỉ nhìn vào tốc độ mà bỏ qua kiểm soát đầu vào, thì rủi ro sẽ tăng theo chính mức độ sử dụng.
Một chuỗi hệ quả phổ biến là: người nhận yêu cầu làm nháp, người khác phải chỉnh lại, rồi quản lý mới kiểm tra được. Việc chuyển giao nhiều vòng khiến trách nhiệm khó rõ ràng, dữ liệu bị dùng lẫn lộn và quyết định cuối cùng có thể dựa trên thông tin thiếu nhất quán.
Cách đánh giá và xử lý đúng trọng tâm
Để xử lý đúng rủi ro bảo mật khi nhân viên dùng AI công cộng trong thực tế, doanh nghiệp cần nhìn vào ba câu hỏi: dữ liệu nào được đưa vào, ai chịu trách nhiệm kiểm tra, và kết quả cuối cùng sẽ được dùng ở mức độ nào. Đây là cách tiếp cận thực tế hơn việc chỉ cấm hoặc cho phép chung chung.
Nếu muốn giảm rủi ro ngay từ đầu, có thể bắt đầu bằng các nguyên tắc đơn giản sau:
- Chỉ dùng AI công cộng cho nội dung không nhạy cảm hoặc đã được làm sạch dữ liệu.
- Không đưa thông tin khách hàng, dữ liệu nội bộ, hoặc nội dung mang tính bí mật vào công cụ chưa được duyệt.
- Luôn có người rà soát đầu ra trước khi dùng lại cho công việc chính thức.
- Phân biệt rõ đâu là bản nháp, đâu là tài liệu có thể gửi đi.
- Ghi nhận công cụ nào đang được dùng trong nhóm để tránh mỗi người làm một kiểu.
Cách này không biến AI thành rủi ro tuyệt đối, mà giúp doanh nghiệp hiểu rõ giới hạn và dùng nó như công cụ hỗ trợ thay vì nơi chứa dữ liệu quan trọng.
Ví dụ nghiệp vụ minh họa
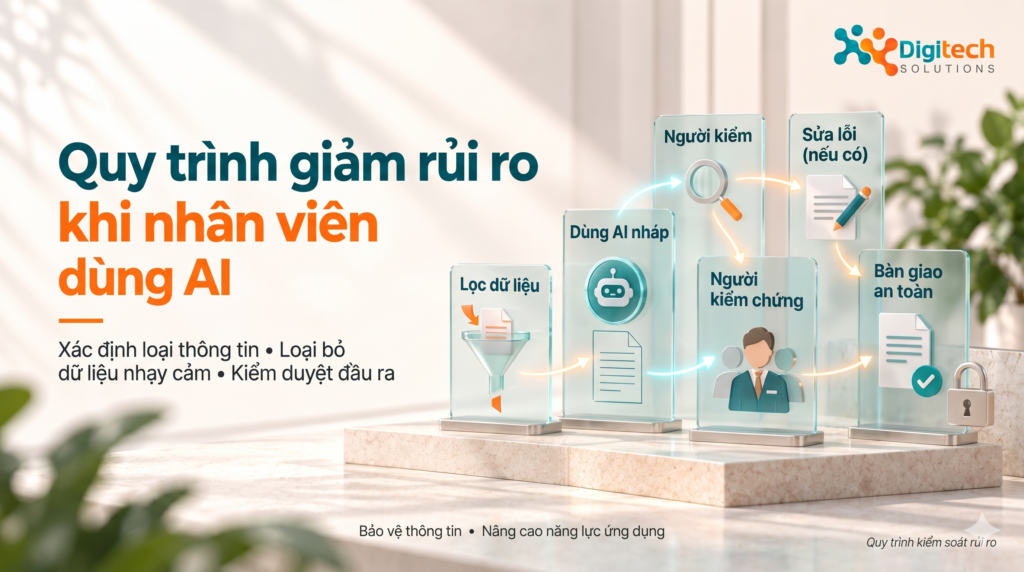
Hãy hình dung một người trong bộ phận kinh doanh nhận yêu cầu viết email phản hồi cho khách hàng. Quy trình thực tế có thể diễn ra như sau: nhận yêu cầu, thu thập thông tin cần thiết, dùng AI tạo bản nháp, rà soát lại nội dung, chỉnh theo ngữ cảnh doanh nghiệp rồi mới bàn giao.
Nếu làm thiếu kiểm soát, người này có thể dán cả thông tin khách hàng và trao đổi nội bộ vào AI công cộng, sau đó gửi bản nháp chưa rà soát cho đồng nghiệp. Kết quả là nội dung có thể không nhất quán, dễ lộ dữ liệu và phải sửa lại nhiều lần.
Bảng đối chiếu hai cách làm
| Tình trạng hiện tại | Cách triển khai liên quan đến rủi ro bảo mật khi nhân viên dùng AI công cộng | Ai kiểm duyệt | KPI cần theo dõi |
|---|---|---|---|
| Làm thủ công, chỉnh sửa nhiều vòng | Dùng AI để tạo bản nháp nhưng chỉ với dữ liệu đã được lọc | Nhân viên và quản lý trực tiếp | Thời gian xử lý, số lần sửa, mức độ hài lòng của người nhận |
| Dùng AI tự phát, không có nguyên tắc | Nhập dữ liệu thật vào công cụ công cộng, không kiểm tra đầu ra | Không rõ hoặc không có | Thời gian xử lý, số lỗi phải sửa, phản hồi của người nhận |
Bảng này cho thấy điểm quan trọng không phải là có dùng AI hay không, mà là ai kiểm duyệt, dữ liệu nào được đưa vào và kết quả được đánh giá ra sao.
Quy trình ngắn để giảm rủi ro
Một quy trình ngắn có thể bắt đầu như sau: xác định loại thông tin cần xử lý, loại bỏ dữ liệu nhạy cảm, dùng AI tạo bản nháp, kiểm chứng nội dung bằng người thật, rồi mới bàn giao cho bước tiếp theo. Nếu kết quả chưa đạt, cần sửa ngay ở khâu đầu vào thay vì chỉ chỉnh câu chữ ở đầu ra.
Với cách này, AI vẫn hỗ trợ được công việc văn phòng mà không thay thế vai trò kiểm soát của con người. Đây cũng là tinh thần phù hợp khi học AI cho người đi làm: biết dùng công cụ đúng chỗ, đúng mức và đúng mục đích.
Giới hạn, rủi ro và điều kiện triển khai
Không có cách dùng AI nào phù hợp cho mọi tình huống. Nếu nhóm thường xuyên làm việc với dữ liệu khách hàng, tài liệu nội bộ hoặc thông tin có mức độ nhạy cảm cao, cần quy định rõ công cụ nào được phép dùng, dữ liệu nào được phép nhập, và ai có quyền duyệt đầu ra.
Một vài điều kiện nên có trước khi áp dụng rộng rãi:
- Có nguyên tắc nội bộ rõ ràng về loại dữ liệu được phép xử lý.
- Người dùng biết phân biệt nội dung công khai và nội dung cần bảo vệ.
- Quản lý hiểu cách kiểm tra rủi ro trong quy trình làm việc.
- Nhóm có thói quen rà soát kết quả trước khi chuyển tiếp.
- Mỗi tình huống sử dụng đều gắn với mục tiêu công việc cụ thể.
Nếu doanh nghiệp muốn nâng năng lực dùng AI một cách thực tế hơn, có thể tìm hiểu khóa học Master AI for Work tại DigiTech Solutions để xem cách AI được ứng dụng trong công việc hằng ngày, theo hướng phục vụ năng suất và kiểm soát tốt hơn. Với nội dung phù hợp cho người đi làm, đây là lựa chọn đáng cân nhắc khi muốn học AI theo hướng ứng dụng.
Kết luận
Rủi ro bảo mật khi nhân viên dùng AI công cộng không nằm ở bản thân công cụ, mà nằm ở cách con người đưa dữ liệu vào và cách tổ chức kiểm soát đầu ra. Khi có nguyên tắc rõ ràng, doanh nghiệp có thể dùng AI như một công cụ hỗ trợ công việc mà vẫn giữ được mức kiểm soát cần thiết. Điều quan trọng là nhìn AI như một phần của quy trình, không phải một giải pháp thay thế cho trách nhiệm kiểm tra của con người.
Nếu bạn muốn tìm hiểu sâu hơn về cách ứng dụng AI an toàn và thực tế trong công việc, DigiTech Solutions có thể đồng hành cùng bạn qua nội dung chuyên sâu và khóa học Master AI for Work.
Câu hỏi thường gặp
1. Rủi ro bảo mật khi nhân viên dùng AI công cộng như thế nào?
Rủi ro thường đến từ việc nhập dữ liệu nội bộ hoặc thông tin nhạy cảm vào công cụ bên ngoài mà doanh nghiệp không kiểm soát được.
2. Ai phù hợp với cách tiếp cận này?
Cách tiếp cận này phù hợp với nhân viên văn phòng, quản lý nhóm và người mới dùng AI cần học cách ứng dụng có kiểm soát.
3. Cần chuẩn bị dữ liệu gì?
Nên chuẩn bị dữ liệu đã được lọc, ẩn thông tin nhạy cảm và xác định rõ mục đích sử dụng trước khi đưa vào AI.
4. Có cần kỹ năng kỹ thuật không?
Không nhất thiết. Điều cần hơn là hiểu nguyên tắc dùng AI an toàn, biết rà soát đầu ra và biết khi nào không nên đưa dữ liệu vào công cụ công cộng.